
CONTROLLO DI GESTIONE
Frodi sui bonifici aziendali: come funziona il "CEO fraud" potenziato dall'IA, e come proteggersi
La voce clonata con l'IA ha reso il "CEO fraud" molto più credibile: bastano pochi secondi di audio pubblico per imitare chiunque. Da un caso Ferrari sventato a un'azienda di Treviso che ha perso 800.000 euro, vediamo come funziona questa truffa e quali procedure organizzative — semplici, non tecnologiche — proteggono davvero la tua azienda.

Team Plino
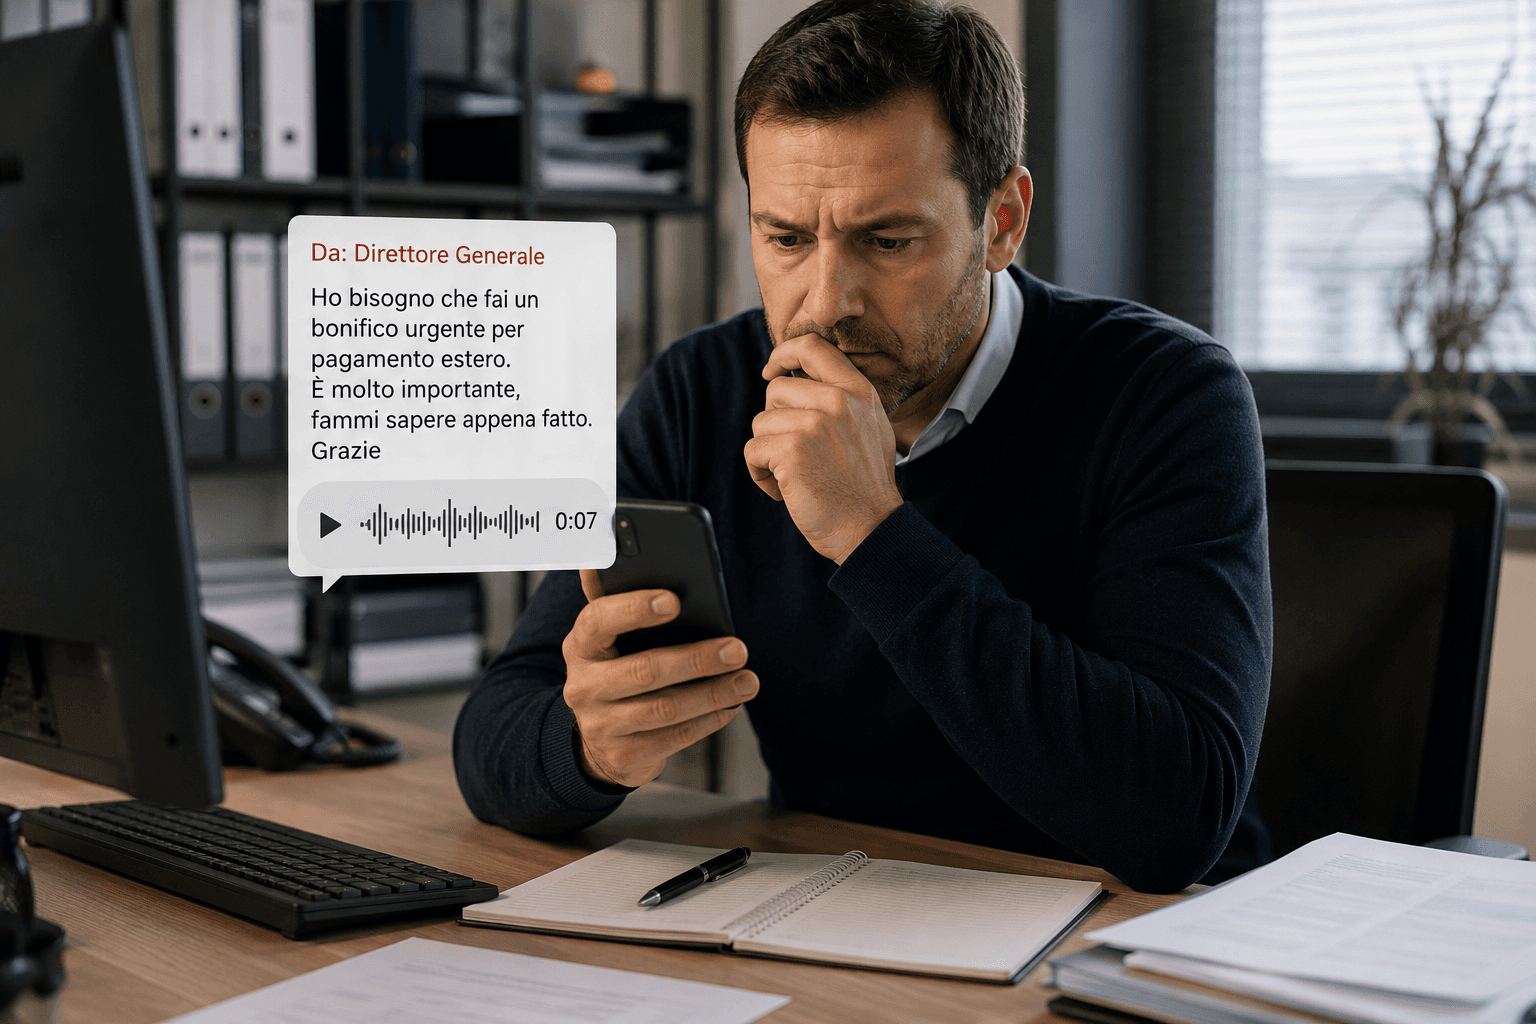


Hai mai pensato a cosa faresti se ricevessi una chiamata urgente dal tuo amministratore delegato — voce identica, tono familiare, magari anche un po' agitato — che ti chiede di autorizzare subito un bonifico riservato per un'operazione delicata? Fino a poco tempo fa la domanda sarebbe sembrata paranoica. Oggi non lo è più: bastano pochi secondi di audio pubblico (un'intervista, un video LinkedIn, un messaggio vocale) per clonare in modo convincente la voce di chiunque.
Dal finto CEO via email alla voce clonata
Il "CEO fraud" non è una novità: da anni i truffatori si spacciano per un dirigente via email, chiedendo un bonifico urgente e riservato a chi si occupa di pagamenti. Quello che è cambiato è la sofisticazione dello strumento. Nel luglio 2024, alcuni dirigenti Ferrari hanno ricevuto messaggi WhatsApp apparentemente dal CEO Benedetto Vigna, con voce clonata tramite intelligenza artificiale, che chiedevano di autorizzare un'operazione urgente e riservata: il tentativo è stato individuato e sventato. Non tutte le aziende sono state altrettanto fortunate: un'azienda manifatturiera di Treviso ha perso 800.000 euro dopo una telefonata con la voce clonata del proprietario (fonte: Identity Fraud Report 2025, Entrust).
Questi non sono casi isolati o riservati alle grandi multinazionali: riguardano qualunque azienda con un conto corrente e una persona che, prima o poi, riceve istruzioni di pagamento via telefono, messaggio o videochiamata.
Perché questo tipo di truffa funziona
Il CEO fraud, con o senza IA, sfrutta sempre la stessa leva psicologica: la gerarchia aziendale. Un dipendente difficilmente mette in discussione un ordine che sembra arrivare dal capo, soprattutto se la richiesta è accompagnata da tre elementi ricorrenti:
Urgenza: "deve partire oggi, altrimenti perdiamo l'operazione"
Riservatezza: "non parlarne con nessuno, è una cosa delicata"
Bypass delle procedure normali: "lo so che di solito serve la doppia firma, ma in questo caso facciamo un'eccezione"
Quando questi tre segnali compaiono insieme — indipendentemente da quanto sembri autentica la voce o il volto dall'altra parte — è il momento di rallentare, non di accelerare.
Il quadro normativo si sta muovendo
In Italia, la Legge 132/2025 ha reso la creazione di deepfake senza consenso un reato penale, punibile con la reclusione da 1 a 5 anni. La direttiva europea NIS2, in vigore in Italia dal 2025, impone inoltre alle aziende misure strutturate contro le frodi di ingegneria sociale avanzata, deepfake inclusi. Sono passi importanti, ma la realtà resta quella descritta da chi si occupa di contrasto a queste frodi: perseguire i responsabili è spesso molto difficile (server in paesi non collaborativi, pagamenti convertiti rapidamente in criptovalute, identità anonime). La prevenzione interna resta, di fatto, la difesa più efficace.
Le contromisure che funzionano davvero
Nessuna di queste richiede investimenti tecnologici importanti: sono procedure organizzative.
1. Verifica sempre su un secondo canale. Qualsiasi richiesta di bonifico urgente, riservata o fuori dalle prassi normali va confermata contattando la persona su un canale diverso da quello con cui è arrivata la richiesta — non richiamando il numero da cui ti ha scritto o chiamato, ma un numero che già avevi in rubrica prima. È la regola singola più efficace, e vale per tutti, dal contabile al CFO.
2. Soglie di importo con doppia autorizzazione, senza eccezioni gerarchiche. Se la procedura prevede che sopra una certa cifra serva l'approvazione di due persone, quella regola deve valere sempre — anche quando (soprattutto quando) chi chiede l'eccezione sembra essere il capo.
3. Attenzione ai cambi di coordinate bancarie. Se un fornitore o un dirigente comunica un IBAN diverso dal solito per un pagamento, verifica sempre la variazione attraverso un contatto già noto, prima di eseguire il bonifico.
4. Forma chi gestisce i pagamenti. Sapere che questo tipo di truffa esiste, e riconoscere i tre segnali di urgenza-riservatezza-eccezione, è già una parte sostanziale della difesa. Non serve un corso di cybersecurity avanzato: basta una policy chiara e condivisa con tutto il team amministrativo.
5. Agisci in fretta se sospetti un bonifico fraudolento già partito. Le prime ore sono cruciali: contatta immediatamente la tua banca per tentare il blocco o il richiamo del bonifico, conserva ogni traccia (email, messaggi, registro chiamate) e sporgi denuncia.
Nessuno strumento può impedire da solo un tentativo di frode ben orchestrato, ma avere piena visibilità sui movimenti dei tuoi conti in tempo reale fa la differenza tra accorgersi di un bonifico anomalo dopo qualche minuto o scoprirlo settimane dopo, quando ormai i fondi sono irrecuperabili. Con Plino puoi monitorare in un'unica vista tutti i movimenti sui tuoi conti correnti, per individuare tempestivamente qualsiasi transazione fuori dagli schemi abituali.
Richiedi una demo di Plino per tenere sotto controllo i movimenti della tua azienda in tempo reale.


INNOVAZIONE IN AZIENDA
Come ho trasformato la mia professione di Commercialista con l’Intelligenza Artificiale
Pasquale De Caro racconta come l’innovazione tecnologica e l’Intelligenza Artificiale lo abbia aiutato a rendere più efficienti la riconciliazione bancaria e l’analisi predittiva, trasformando il suo approccio alla gestione finanziaria.

Dott. Pasquale De Caro

INNOVAZIONE IN AZIENDA
Come sfruttare oggi l'Intelligenza Artificiale per la tua azienda
Scopri come l'Intelligenza Artificiale può aiutare la tua azienda a automatizzare processi, ridurre errori e prendere decisioni migliori. Un'opportunità per aumentare l'efficienza, risparmiare tempo e liberare risorse!
Team Plino

CONTROLLO DI GESTIONE
Come Automatizzare la Riconciliazione con l'Intelligenza Artificiale
Scopri come automatizzare la riconciliazione di fatture e transazioni grazie all'intelligenza artificiale! L'AI ti permette di risparmiare tempo, migliorando il tuo monitoraggio del flusso di cassa e facilitando previsioni più accurate.
Team Plino